Sicherheit und Compliance, die Sie bereits betreiben
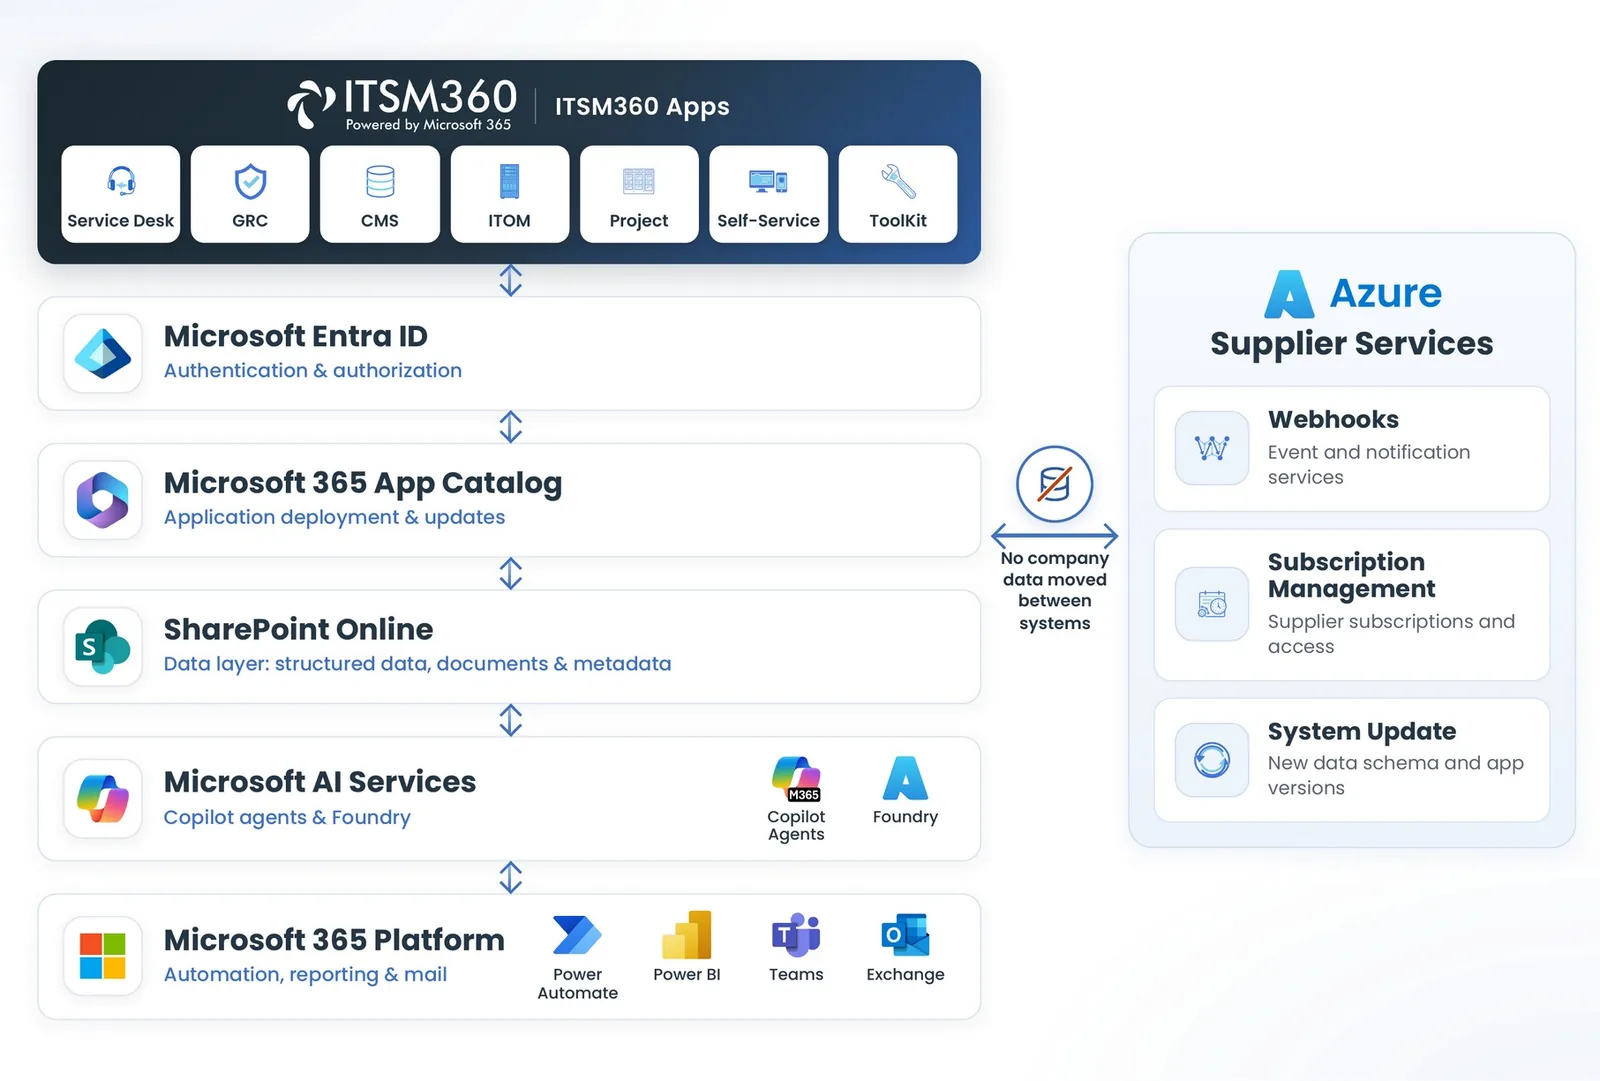
ITSM360 läuft in Ihrem Microsoft 365 Tenant. Richtlinien, die Sie in Entra ID, Defender und Purview festgelegt haben, gelten automatisch auch für den Service Desk. Servicedaten fallen unter die Sicherheits- und Auditkontrollen von Microsoft, die Sie bereits nutzen.
Wichtige Funktionen
Ein Service Desk enthält heute Infrastrukturkonfiguration, geplante Changes, Zugriffsanfragen und Sicherheitsvorfälle. Bleibt er in Ihrem Tenant, entfällt eine zweite Sicherheitsdomäne.
 Identität über Entra ID
Entra ID mit Multi-Faktor-Authentifizierung und Conditional Access entscheidet, wer sich anmeldet, von welchem Gerät und von wo.
 Purview für Servicedaten
Vertraulichkeitsbezeichnungen, Data Loss Prevention und Aufbewahrungsrichtlinien gelten für Tickets, Anhänge und CIs, sobald sie für Ihren Tenant eingerichtet sind.
 Ein Audit-Protokoll
Das Unified Audit Log von Microsoft zeichnet auf, wer worauf zugegriffen hat. Jede Datenliste führt einen Versionsverlauf.
 Schutz durch Defender
Microsoft Defender schützt die Endgeräte und Cloud-Apps, die auf die Servicedaten zugreifen.
 Compliance-Basis von Microsoft 365
Servicedaten werden unter den Microsoft-Zertifizierungen verarbeitet, darunter ISO 27001, 27017, 27018, 27701, SOC 1, 2 und 3 und CSA STAR, sowie unter DSGVO und EU Data Boundary.
 NIS2, DORA und Branchenvorgaben
Unter NIS2, DORA oder Branchenvorgaben wie BaFin und EBA fällt der Service Desk unter dieselben Microsoft-Kontrollen wie Ihre übrige Microsoft-365-Umgebung.
 Backend in Ihrem eigenen Azure
Mit Backend in a Box laufen die Backend-Services optional in Ihrem eigenen Azure. Das Backend läuft dann in der Umgebung, die Sie bereits verwalten.
 Admin-Rechte nur beim Deployment
Globale und SharePoint-Administratorrechte sind nur beim Deployment nötig. Berater benötigen höchstens eine Bearbeiterrolle auf der Site.
Das Sicherheitsmodell in einem echten Tenant
Buchen Sie eine Demo. Wir zeigen Ihnen Deployment, Datenmodell, Identität und Sicherheit in einem echten Microsoft 365 Tenant.
Demo anfragen