GRC auf denselben Daten wie Ihr Service Desk
GRC360 verwaltet Frameworks, Risiken, Kontrollen, Bewertungen und Nachweise auf dem Datenmodell von ITSM360. Risiken sind mit CIs, Services, Changes und Incidents verknüpft. So zeigt jede Bewertung die aktuelle betriebliche Lage.
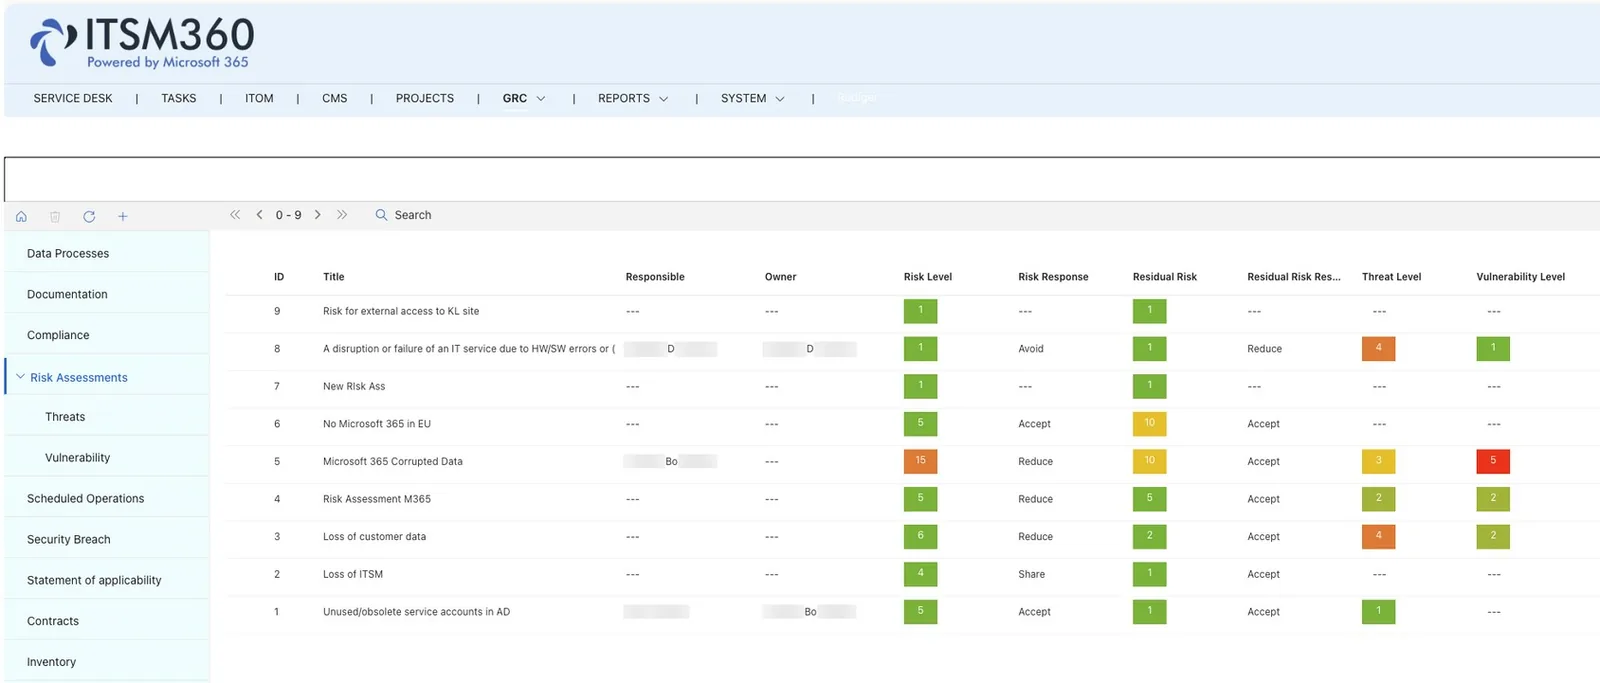
Wichtige Funktionen
Bank Avera, eine Schweizer Genossenschaftsbank, verknüpft ihre Kontrollen und Bewertungen in ITSM360 mit Configuration Items und Changes. Ihr Fazit ist, dass Kontrollen erst mit betrieblichem Kontext wirksam werden.
 Risikomanagement
Führen Sie Risikoregister und bewerten Sie Risiken anhand der betroffenen CIs, Services, Changes und Incidents. Verfolgen Sie Behandlungspläne und Fortschritt.
 Kontroll-Frameworks
Ordnen Sie Ihre Kontrollen ISO 27001 Annex A, NIS2 oder eigenen Frameworks zu. Verfolgen Sie den Umsetzungsstand und verknüpfen Sie Kontrollen mit Nachweisen.
 Bewertungen im Betriebskontext
Risiken und Kontrollen sind mit aktuellen Servicedaten verknüpft. So zeigt eine Bewertung, wie Ihre Services heute laufen.
 Nachweise aus Servicedaten
Audit-Nachweise stammen aus den Datensätzen, mit denen der Service Desk arbeitet. Prüfer beginnen nicht mehr mit einem Export aus dem ITSM-System.
 Ein ISMS in Ihrem Tenant
Risikobewertungen, Sicherheitsdokumentation und Wiederherstellungspläne bleiben in Ihrem eigenen Tenant, mit demselben Schutz wie Ihre übrigen Daten.
- Richtlinien- und Dokumentenkontrolle
Erstellen, prüfen und genehmigen Sie Richtlinien mit Versionskontrolle. Weisen Sie Verantwortliche zu, legen Sie Review-Zyklen fest und verfolgen Sie Bestätigungen.
 Incident- und Abweichungs-Tracking
Erfassen Sie Sicherheitsvorfälle und Abweichungen. Verknüpfen Sie diese mit Risiken, Kontrollen und Korrekturmaßnahmen. Bewahren Sie die vollständige Beweiskette.
 Audit Management
Planen und führen Sie interne Audits durch. Weisen Sie Feststellungen zu, verfolgen Sie die Behebung und erstellen Sie Auditberichte, alles in Ihrer Microsoft 365 Umgebung.
GRC360 ist ein kostenpflichtiges Add-on, das auf Ihren bestehenden ITSM360 Produkten aufbaut. Wird separat lizenziert.


Sehen Sie GRC360 in Aktion
Buchen Sie eine Demo und wir zeigen Ihnen, wie Governance, Risiko und Compliance in Microsoft 365 funktionieren. GRC360 wird separat zu Ihrer ITSM360 Suite lizenziert, wir führen Sie durch das Setup.
Demo anfragen